Switching, VLAN y routing para redes empresariales
Ordenamos la red interna: segmentación por VLAN, enlaces redundantes entre switches, enrutamiento limpio y documentación para que cualquier técnico entienda cómo está armada.
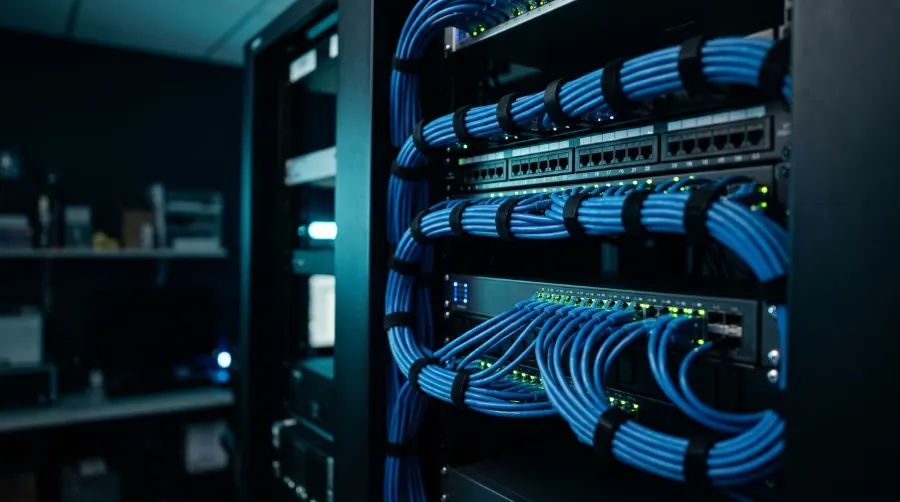
Muchas redes empresariales crecen sin plan: switches agregados sobre la marcha, todo en un mismo segmento y sin documentación. Eso produce lentitud, bucles que tumban la red y riesgos de seguridad. Segmentar con VLAN y ordenar el switching reduce el alcance de un incidente y facilita encontrar fallas.
Qué incluye
- Plan de segmentación: usuarios, servidores, voz, cámaras, IoT, invitados y administración
- Configuración de VLAN y enrutamiento inter-VLAN con control de acceso
- Protección contra bucles (STP/RSTP) y enlaces redundantes con LACP
- Revisión de capacidad PoE para teléfonos, cámaras y puntos de acceso
- Plan de direccionamiento IP y DHCP ordenado
- Enrutamiento estático o dinámico (OSPF, BGP) según la topología
- Diagrama y documentación de puertos
Señales de que su empresa lo necesita
- La red completa se cae de repente y vuelve sola al rato.
- Computadoras, cámaras y teléfonos están en el mismo segmento.
- Nadie sabe qué hay conectado en cada puerto del switch.
- Hay switches no administrables debajo de los escritorios.
- Las cámaras o los teléfonos IP se reinician sin causa aparente.
Cómo trabajamos
Levantamiento
Switches, enlaces, puertos, VLAN existentes, direccionamiento y dispositivos críticos.
Diseño
Segmentación, redundancia y reglas de comunicación entre redes.
Migración por etapas
Cambios planificados por área para evitar cortes generales.
Documentación
Diagrama actualizado, tabla de VLAN y respaldo de configuraciones.
Diagnóstico inicial de red sin costo
Revisamos la situación de su red e identificamos problemas y oportunidades de mejora en Wi-Fi, firewall, VPN, switching y conectividad. Sin compromiso de contratación.
Preguntas sobre switching, VLAN y routing
¿Qué es una VLAN y para qué sirve?
Una VLAN divide un mismo switch físico en redes lógicas separadas. Sirve para que, por ejemplo, las cámaras, los invitados y la contabilidad no compartan red: si un equipo se infecta, el daño queda contenido y el tráfico de difusión se reduce.
¿Qué causa que una red completa se caiga y se recupere sola?
Una causa muy común es un bucle de capa 2: un cable conectado entre dos puertos o entre dos switches sin protección STP. El tráfico se multiplica hasta saturar la red. También puede deberse a conflictos de direcciones IP o a un servidor DHCP no autorizado.
¿Hay que cambiar todos los switches para segmentar la red?
No necesariamente. Si los switches son administrables y soportan 802.1Q, se puede segmentar con el equipo actual. Los switches no administrables sí suelen ser un límite, y se recomienda reemplazarlos en los puntos críticos.
¿Cuándo conviene usar OSPF o BGP?
OSPF es útil cuando hay varias rutas internas entre sedes o núcleos y se quiere que la red se reacomode sola ante una falla. BGP se usa normalmente para intercambiar rutas con proveedores o en diseños con varias salidas a internet. En redes pequeñas, rutas estáticas bien documentadas suelen ser suficientes.
Otros servicios que suelen ir juntos
 Acceso inalámbricoWi-Fi empresarial
Cobertura estable y segura en oficinas, bodegas y áreas de atención al cliente.
 PerímetroFirewalls y seguridad de red
Reglas claras, firmware al día y accesos remotos que no dejan la puerta abierta.
 Operación continuaMonitoreo y administración de redes
Detectar el problema antes de que lo reporten los usuarios.