Firewall y seguridad de red para empresas
Revisamos, configuramos y endurecemos el firewall que protege su operación: políticas, actualizaciones, accesos remotos, filtrado y registros, incluidos entornos Fortinet (FortiGate).
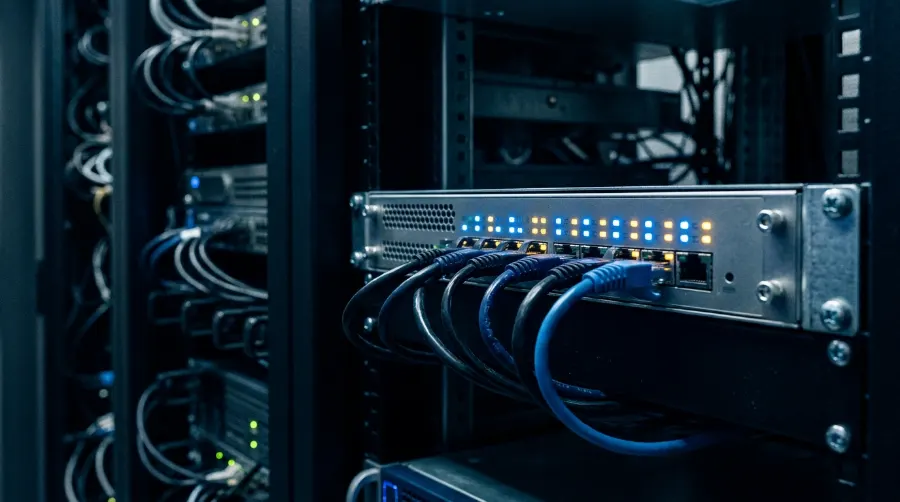
Un firewall instalado no equivale a una red protegida. La mayoría de los riesgos aparecen con el tiempo: reglas que alguien abrió “temporalmente”, firmware sin actualizar, VPN con contraseñas compartidas y registros que nadie mira. El servicio revisa la configuración completa y deja políticas mínimas, justificadas y documentadas.
Qué incluye
- Auditoría de políticas: reglas duplicadas, demasiado abiertas o sin uso
- Actualización y plan de mantenimiento de firmware
- Endurecimiento del acceso administrativo, sin consola expuesta a internet
- Accesos remotos con usuarios individuales y doble factor (MFA)
- Perfiles de seguridad: IPS, antivirus de perímetro, filtrado web y control de aplicaciones
- Segmentación entre redes internas: servidores, usuarios, cámaras e invitados
- Registros y alertas para eventos relevantes
- Respaldo de la configuración
Señales de que su empresa lo necesita
- Nadie en la empresa sabe con certeza qué reglas tiene el firewall.
- Existen reglas de “todo permitido” creadas para resolver un problema puntual.
- El equipo no se actualiza desde que se instaló.
- El acceso remoto usa una misma cuenta para varias personas.
- La consola de administración del firewall responde desde internet.
Cómo trabajamos
Inventario
Interfaces, zonas, objetos, políticas, VPN y servicios publicados.
Análisis de riesgo
Cada hallazgo se clasifica por impacto y por facilidad de explotación.
Plan de cambios
Cambios agrupados y programados en ventanas acordadas para no afectar la operación.
Documentación
Políticas finales documentadas y respaldo de configuración.
Diagnóstico inicial de red sin costo
Revisamos la situación de su red e identificamos problemas y oportunidades de mejora en Wi-Fi, firewall, VPN, switching y conectividad. Sin compromiso de contratación.
Preguntas sobre firewalls y seguridad de red
¿Qué es un firewall de nueva generación (NGFW)?
Es un firewall que, además de filtrar por puertos y direcciones, identifica aplicaciones, inspecciona el tráfico en busca de amenazas (IPS), filtra sitios web y puede integrar VPN. Permite reglas del tipo “permitir Microsoft 365 al área contable” en lugar de abrir puertos de forma genérica.
¿Cada cuánto hay que actualizar el firmware del firewall?
Conviene revisar las versiones disponibles al menos una vez por trimestre y aplicar cuanto antes las correcciones de vulnerabilidades críticas que publique el fabricante, sobre todo las que afectan la VPN SSL o la administración web, que son de los accesos más atacados.
¿El router del proveedor de internet sirve como firewall?
Filtra lo básico, pero no ofrece inspección de amenazas, control por aplicación, VPN empresarial robusta ni registros útiles. Para una empresa con datos de clientes, sistemas contables o varias sedes se recomienda un firewall dedicado.
¿Pueden revisar un FortiGate que ya tenemos instalado?
Sí. La revisión parte de la configuración actual: no hace falta reemplazar el equipo para corregir políticas, actualizarlo y endurecer el acceso.
¿Tocar el firewall puede detener la operación?
Los cambios se planifican en ventanas acordadas, con respaldo previo de la configuración y un plan de reversión para cada cambio.
Otros servicios que suelen ir juntos
 Entre sedesVPN y conectividad entre sedes
Sucursales, bodegas y personal remoto conectados de forma segura y estable.
 Operación continuaMonitoreo y administración de redes
Detectar el problema antes de que lo reporten los usuarios.
 Red internaSwitching, VLAN y routing
Una red interna ordenada, segmentada y sin cuellos de botella.